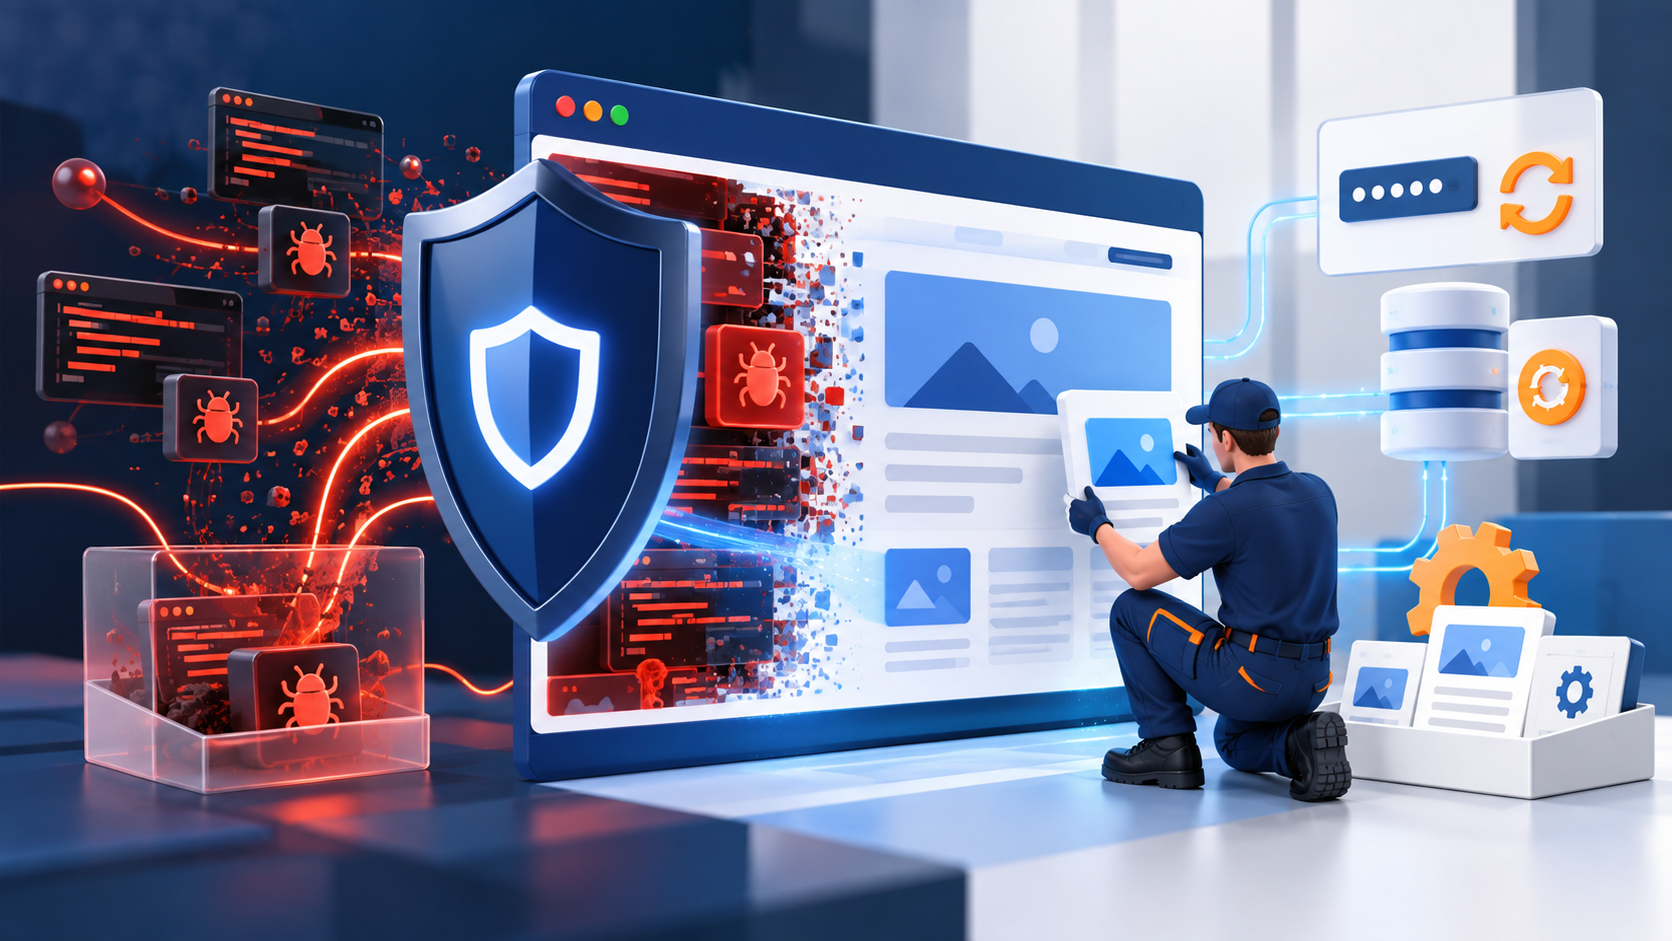
Una web WordPress hackeada no siempre muestra un aviso evidente. Puede redirigir solo a algunos visitantes, enviar spam, crear páginas ocultas o añadir usuarios administradores. Actuar rápido importa, pero borrar archivos sin método puede ocultar la entrada del atacante y provocar una reinfección.
Si sospechas una infección
Limita el daño, conserva una copia del estado afectado, cambia accesos desde un dispositivo seguro y revisa servidor, archivos, base de datos y cuentas. No restaures una copia antigua hasta saber si está limpia y qué datos recientes debes conservar.
Señales de que una web puede estar comprometida
- Redirecciones a publicidad, apuestas o páginas desconocidas.
- Nuevos administradores, plugins o tareas programadas que nadie reconoce.
- Avisos del alojamiento por malware, spam o consumo inusual.
- Resultados de Google con títulos o URLs que no pertenecen al negocio.
- Archivos modificados recientemente sin una actualización prevista.
- Caídas, lentitud repentina o correos que dejan de entregarse.
Una señal aislada puede tener otra causa. El diagnóstico debe confirmar cambios maliciosos y no confundir archivos de caché o personalizaciones legítimas con malware.
Primer paso: contiene sin destruir información
Si hay riesgo para clientes, pagos o datos personales, limita temporalmente el acceso y comunica por un canal seguro. Guarda registros y una copia de archivos y base de datos. Esa copia no debe volver a publicarse, pero ayuda a identificar la puerta de entrada.
No trabajes desde un equipo posiblemente infectado. Renueva contraseñas de hosting, WordPress, base de datos, correo y servicios conectados. Activa doble factor cuando sea posible y revoca sesiones o claves que ya no necesites.
Qué revisar durante la limpieza
Archivos y núcleo
Compara el núcleo, temas y plugins con fuentes legítimas. Busca archivos ejecutables en carpetas donde no deberían existir y cambios recientes. Sustituir componentes por copias oficiales es más fiable que borrar solo la cadena detectada.
Base de datos
Comprueba usuarios, opciones, contenido, widgets y tareas. Algunas infecciones inyectan código o enlaces en la base de datos y sobreviven aunque se reemplacen los archivos.
Servidor y cuentas
Revisa accesos, claves SSH o FTP, permisos, otros sitios de la misma cuenta y configuraciones del servidor. Limpiar WordPress sin cerrar la puerta de entrada solo retrasa la reinfección.
¿Restaurar una copia o limpiar?
Una copia verificada anterior al ataque puede acelerar la recuperación, pero hay que actualizarla, cambiar credenciales y recuperar por separado datos recientes válidos. Si no se conoce cuándo empezó la intrusión, una copia aparentemente sana podría contener la misma puerta trasera.
Después de recuperar la web
- Actualizar WordPress, plugins, tema y PHP a versiones compatibles.
- Eliminar componentes y usuarios innecesarios.
- Revisar formularios, pagos, reservas y correos.
- Regenerar el sitemap y solicitar revisión si hubo avisos en buscadores.
- Configurar monitorización de cambios, disponibilidad y copias externas.
- Documentar causa, alcance y medidas adoptadas.
Una infección puede implicar obligaciones legales si afecta datos personales. Evalúa el alcance con asesoramiento adecuado y no prometas que “no se filtró nada” sin evidencias.
Cómo reducir el riesgo de otro ataque
Elimina plugins abandonados, aplica el mínimo privilegio y prueba actualizaciones. Nuestra guía sobre plugins WordPress abandonados explica cómo detectar dependencias que ya no deberían seguir en producción.
Si necesitas recuperar un sitio, el servicio de reparación y mantenimiento web aborda la causa, las pruebas y la prevención, no solo el síntoma visible.
Preguntas frecuentes
¿Basta con instalar un plugin de seguridad?
No. Puede ayudar a detectar o bloquear, pero una web comprometida necesita revisar archivos, base de datos, accesos y servidor.
¿Debo borrar toda la web?
No antes de conservar evidencia y datos válidos. La estrategia depende del alcance, de las copias y de si existen pedidos o consultas recientes.
¿Necesitas ayuda para contenerla?
Explícanos el aviso recibido y el impacto mediante contacto. No incluyas contraseñas en el mensaje.
Diagnóstico web
¿Tu web necesita una revisión profesional?
Cuéntanos qué está fallando o qué quieres mejorar. Revisaremos el caso y te explicaremos con claridad qué conviene hacer.
Pedir diagnóstico